

Основы двухфакторной аутентификации (2FA)
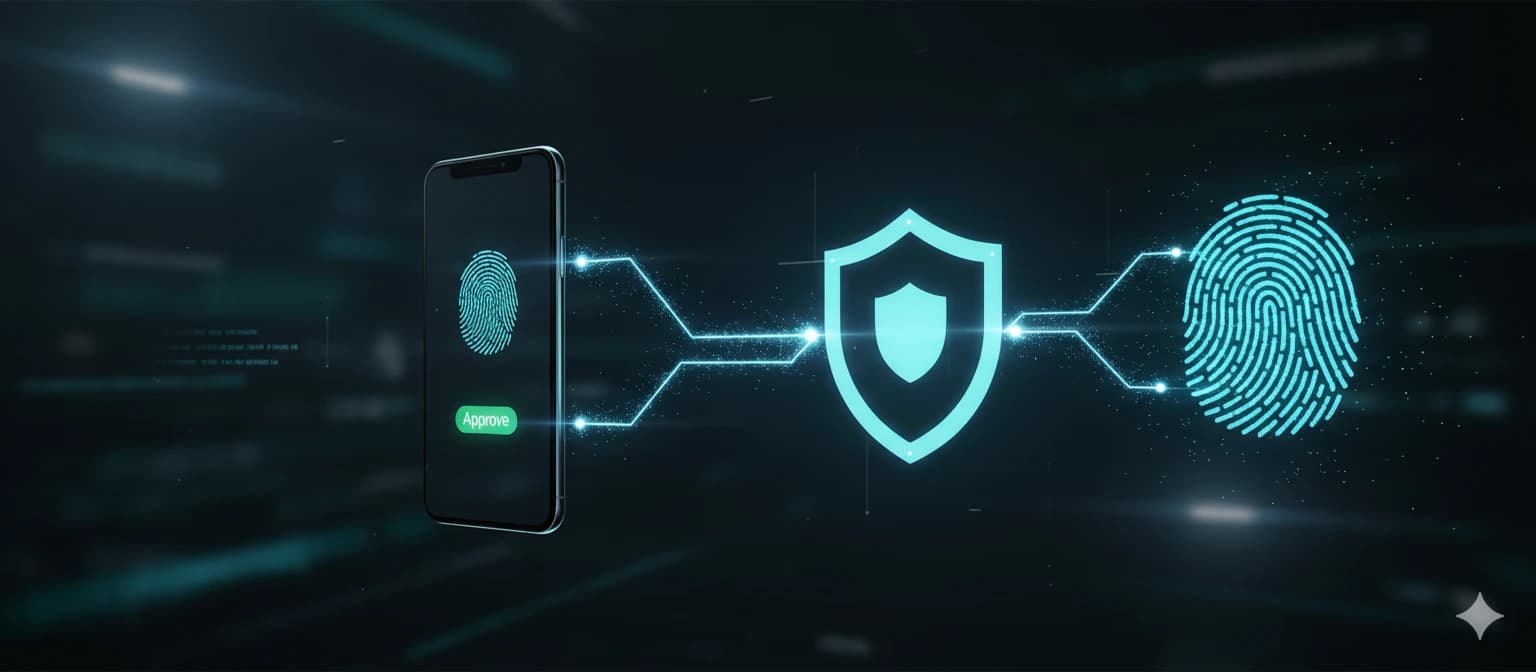
Как работает 2FA, почему одних паролей недостаточно, и практическое руководство по выбору метода: SMS, TOTP, FIDO2/WebAuthn и аппаратные ключи.
Обязательно к прочтению
Почему одних паролей недостаточно
Даже идеальный пароль может быть перехвачен фишингом или утечкой с сервера. 2FA добавляет уровень, требующий физического владения.
С включённым 2FA злоумышленнику с вашим паролем всё ещё нужен второй фактор.
Три фактора: знание (пароль), владение (телефон, ключ), биометрия.
Связанные рекомендации
SMS 2FA: лучше, чем ничего, но с ограничениями
SMS отправляет одноразовый код. Самый распространённый, но наименее безопасный (SIM swapping, перехват SS7).
NIST классифицирует SMS как «ограниченный» аутентификатор.
Если SMS — единственный вариант, используйте его. Но мигрируйте на TOTP или аппаратные ключи.
TOTP: временные одноразовые пароли
TOTP генерирует 6-значные коды каждые 30 секунд. Приложения: Google Authenticator, Authy, Microsoft Authenticator, 1Password.
Преимущество: работает офлайн, не зависит от сети, не уязвим к SIM swapping.
Сохраните коды восстановления. Без бэкапа потеря устройства = потеря доступа.
FIDO2/WebAuthn: золотой стандарт
FIDO2/WebAuthn использует криптографию с открытым ключом. Сервер хранит только публичный ключ. Неуязвим к фишингу по дизайну.
Аппаратные ключи YubiKey и Google Titan обеспечивают наивысшую безопасность.
FIDO2 обеспечивает защиту от фишинга, подтверждение присутствия и криптографическую проверку источника.
Выбор правильного метода
Высокая безопасность (почта, банк, крипто): FIDO2-ключи + TOTP как резерв.
Корпоративный: FIDO2 с политиками MDM.
Личные аккаунты: TOTP минимум. Любой 2FA лучше, чем ничего.
Распространённые ошибки 2FA
Один телефон для SMS 2FA и восстановления аккаунта.
Отсутствие резервных кодов.
Скриншоты QR-кодов TOTP.
Подтверждение неожиданных push-уведомлений (MFA fatigue / push bombing).
- Не использовать один телефон для SMS и восстановления
- Всегда генерировать резервные коды
- Никогда не скриншотить QR-коды TOTP
- Никогда не подтверждать неожиданные MFA push
- Регистрировать минимум два аппаратных ключа
- Использовать TOTP или ключи вместо SMS
- Тестировать методы восстановления заранее
Следующие шаги
 Ad · affiliate link
Дополните надёжный пароль проверенным VPN
Надёжный пароль защищает ваши аккаунты, но что насчёт самого соединения? В публичных Wi-Fi сетях или незащищённых сетях злоумышленники могут перехватить трафик ещё до того, как он достигнет страницы входа.
VPN шифрует всё ваше интернет-соединение, скрывая реальный IP-адрес и защищая данные от перехвата, провайдеров и атак "человек посередине".
Мы протестировали ведущих VPN-провайдеров в 2026 году, и NordVPN стабильно показывал лучшее сочетание скорости, конфиденциальности и подтверждённой политики без логов.
| Функция | NordVPN | ExpressVPN | Surfshark |
|---|---|---|---|
| Цена/мес | $3.39/mo | $6.67/mo | $2.49/mo |
| Серверы | 6,400+ | 3,000+ | 3,200+ |
| Протокол | NordLynx | Lightway | WireGuard |
| Аудит без логов | Да | Да | Да |
| Kill switch | Да | Да | Да |
| Устройства | 10 | 8 | в€ћ |
| Раздельное туннелирование | Да | Да | Да |
Это партнёрская ссылка. Если вы подпишетесь по этой ссылке, мы можем получить комиссию без дополнительных расходов для вас — это помогает поддерживать сайт бесплатным.